
SITIC Sharing, Mittwoch 11. November 2026, 13:00 – 18:00
Post-Quantum Security
Preparing Today For A Quantum Tomorrow
Quantencomputer machen die grosse Mehrheit der heute verwendeten Verschlüsselungsverfahren obsolet. In sieben bis zehn Jahren werden entschlüsselungsfähige Quantenrechner in grösserer Zahl zur Verfügung stehen. Durch «Harvest-now-and-decrypt-later» Angriffe können aber auch davor gesammelte Daten entschlüsselt werden. Organisationen müssen sich daher bereits heute mit der Migration zu quantencomputer-sicheren Kryptografie-Verfahren (engl. Post-Quantum Cryptography, PQC) befassen, um ihre Daten, Prozesse und digitalen Geschäftsmodelle langfristig zu schützen.

Post-Quantum Security – Preparing Today For A Quantum Tomorrow
< Click to enlarge >
Dieses SITIC Sharing gibt einen Überblick über die Herausforderungen der PQC-Migration und die Vor- und Nachteile unterschiedlicher Herangehensweisen. Die ersten beiden Schritte zur Migration sind die Umstellung der Beschaffung auf PQC-basierte IT-Lösungen und die Erstellung eines Kryptoinventars, welches auflistet, wo welche Verschlüsselungsalgorithmen im Einsatz sind. Danach besteht die Herausforderung, die Migration der Anwendungen risikobasiert zu priorisieren, die Verantwortlichkeiten festzulegen und eine risikofitte und den zukünftigen regulatorischen Vorgaben entsprechende Governance zu etablieren. Mittelfristig ist das Ziel, krypto-agil zu werden, also Algorithmen schnell austauschen zu können. Denn mathematischer Fortschritt könnte zukünftig auch heute quantencomputer-sichere Verschlüsselungsverfahren gefährden. Die Vorträge und Diskussionsrunden werden nicht nur technologische Aspekte, sondern auch strategische, organisatorische und regulatorische Fragen ansprechen. Insbesondere werden sie sich mit Stand der PQC-Migration in der Praxis und den bisher gesammelten praktischen Erfahrungen beschäftigen, aber auch mit dem Stand der technischen Entwicklung beim Knackpunkt «Geschwindigkeit der PQC-Verfahren».
Zielsetzung
Dieses SITIC Sharing zielt auf den praxisorientierten Austausch zu Post-Quantum Security und Post-Quantum Cryptography. Anwender berichten über ihre Erfahrungen und Herausforderungen. Experten ordnen technologische Entwicklungen ein. Drei Round Tables ermöglichen die Diskussion der Leit- und Spezialfragen. Ziel ist es, Orientierung zu geben und Teilnehmende dabei zu unterstützen, PQC-Readiness, -Strategie und -Lösungsansätze der eigenen Organisation zu beurteilen und ggf. zu ajustieren.
Leitfragen und Spezialfragen
Leitfragen
- Was bedeutet Post-Quanten-Sicherheit (PQC) und warum wird fehlende PQC zum Problem werden?
- Wie gestalten Unternehmen am besten die Transformation zur PQC?
- Was versteht man unter Krypto-Agilität und wie erreichen Unternehmen sie am nachhaltigsten?
Spezialfragen
- Wie kann ein Krypto-Inventar am effizientesten erstellt werden?
- Wie kann die PQC-Migration bei hunderten von Anwendungen/Services priorisiert werden?
- Wie kann zukünftige Quantensicherheit bei neuen Beschaffungen vertraglich verankert werden?
- Welche Governance-, Betriebs- und Organisationsmodelle haben sich für eine unternehmensweite PQC-Transformation bewährt?
Lokation
Die Schweizerische Post
Hauptsitz, Wankdorfallee 4, Bern
Teilnehmende
Willkommen sind Führungskräfte und Fachverantwortliche aus Cyber-Security, IT, Enterprise Architecture, Technology Risk, IAM/PKI, Software- und Infrastruktur-Architektur sowie Governance und Compliance, die sich mit der langfristigen Absicherung ihrer Organisation gegen die Auswirkungen des Quantum Computing beschäftigen.
Moderation
Reinhard Riedl, SITIC Vorstandsmitglied
Agenda
Ab 13:00
Eintreffen der Teilnehmenden, Willkommenskaffee
13:30
Eröffnung durch das Moderatorenduo Martina Schwab (Die Post) & Reinhard Riedl (SITIC)
13:35
Begrüssung und Einführung
Marcel Zumbühl, CISO, Die Schweizerische Post
13:45
Herangehen der Schweizerischen Post an die PQC-Migration
Peter Egli, Enterprise Security Architect & Davy Claude, Software Security Architect
Der Vortrag zeigt am Beispiel der Schweizerischen Post, wie eine grosse Organisation die Migration zu Post-Quantum-Kryptografie (PQC) risikobasiert vorbereitet und schrittweise umsetzt. Den Schwerpunkt bildet das konkrete Vorgehen mit Roadmap bis 2030, Kryptografie-Inventar, Priorisierung kritischer Services sowie Massnahmenplanung und Aufwandsschätzung durch die Service Owner. Besonders beleuchtet werden die Integration der Migration in bestehende Technologie- und Systemlebenszyklen, die geplante Governance durch ein Kompetenzzentrum für Krypto-Agilität sowie technische und organisatorische Hürden. Konkrete Empfehlungen zu konfigurierbarer Kryptografie, automatisiertem Schlüssel- und Zertifikatsmanagement sowie PQC-Anforderungen an Lieferanten und Beschaffung runden den Praxisbericht ab.
14:20
PQC-Migration der PostFinance
Cristof Kaufmann, PQS Transformation Lead & Christian Hostettler, Lead Technology Architect
Als systemrelevante Bank mit Grundversorgungsauftrag trägt die PostFinance eine grosse Verantwortung. Wir beleuchten unseren Entscheid zu einem ambitionierten Zeithorizont in der PQC-Migration und zeigen auf, wie wir diesbezüglich den Management Dialog führen und wie wir uns im aktuellsten Bild der FINMA einordnen. Wir teilen unsere Methodik, mit der wir kryptographische Agilität für PostFinance definieren und erläutern, weshalb wir über zwei kryptographische Inventare sprechen. Zusätzlich geben wir den Zuhörern eine Auswahl von Gelerntem mit auf den Weg, damit sich in Zukunft nicht mehr alle im gleichen Masse die Köpfe zerbrechen müssen wie wir.
14:55
Break
15:15
News from Tech Frontier: PQC Speed on Handheld Devices
Linus Gasser, Lead Research Software Engineer am Center for Digital Trust (C4DT) der École polytechnique fédérale de Lausanne (EPFL)
Die meisten heute eingesetzten kryptographischen Algorithmen können theoretisch von grossen, universellen Quantencomputern gebrochen werden. Deshalb werden zurzeit neue Algorithmen entwickelt, die auch gegen Angriffe mit Quantencomputern sicher sind (Post-Quanten-Kryptographie). Leider haben diese Verfahren zwei grosse Nachteile: Zum einen ist noch unklar, wie sicher sie tatsächlich sind. Zum anderen benötigen sie mehr Ressourcen als die bisherigen Algorithmen. Nach dieser Einführung zeige ich, wie sich dieser höhere Ressourcenverbrauch auf kleine Geräte auswirkt und welche Parameter ihn beeinflussen.
15:50
CBOM – Mehr als Inventar: Ein praktischer Leitfaden für die praktische Anwendung
Silvio Dragone, IBM Research Europe, Rüschlikon, Schweiz
CBOM entwickelt sich zu einem etablierten Standard in staatlichen Leitfäden für die kryptografische Migration und bietet eine gemeinsame Grundlage für die Dokumentation und Verwaltung kryptografischer Informationen. In dieser Präsentation stelle ich das Konzept der CBOM kurz vor und zeige, wie sie in verschiedenen Settings eingesetzt werden kann, ohne das CBOM-Format zu verändern, aber mit angepasstem Inhalt und Detaillierungsgrad. Insbesondere gehe ich auf das Format für den Produktebeschreib ein, welche uns eine Definition für den einheitlichen Informationsaustausch von kryptografischen Eigenschaften gibt.
16:05
Drei Round Tables mit abschliessenden Kurz-Präsentationen im Plenum
- Kryptoverzeichnis etablieren
Wie schaffen wir Transparenz über unsere kryptografischen Abhängigkeiten? - Kryptoagilität erreichen
Wie schaffen wir die Voraussetzungen für eine flexible Migration? - Priorisierung & Governance
Wie setzen wir die richtigen Schwerpunkte und schaffen klare Verantwortlichkeiten?
17:00
Zusammenfassung durch Moderatorenduo
Schlusswort SITIC Präsident
17:15
Farewell-Apéro
Nachlese
Eine Nachlese wird auf expliziten Wunsch der Teilnehmenden erstellt.
Anmeldung
Verbindliche Anmeldung bitte via Email an kurt.wehrli@sitic.org
Kosten
Für SITIC-Mitglieder ist die Teilnahme im Rahmen der Jahresmitgliedschaft unentgeltlich.
Nicht-Mitgliedern aus IT-Anwender-Organisationen werden 375 CHF in Rechnung gestellt.
Quantum Computers
< AI-generated >
Quantum computers are computers that use quantum-mechanical principles to solve certain types of problems much more efficiently than traditional computers. They are not faster for everything. Their advantage is expected for specific problems such as cryptography, optimization, and quantum simulations. Leading companies developing quantum computers include IBM, Google, Microsoft, IonQ, Quantinuum, D-Wave, Rigetti, and PsiQuantum.
Quantum Computing
Quantum computing is a type of computing that uses quantum-mechanical principles to process information and solve certain problems more efficiently than classical computers.
Quantum Security
< AI-generated – Click to enlarge >
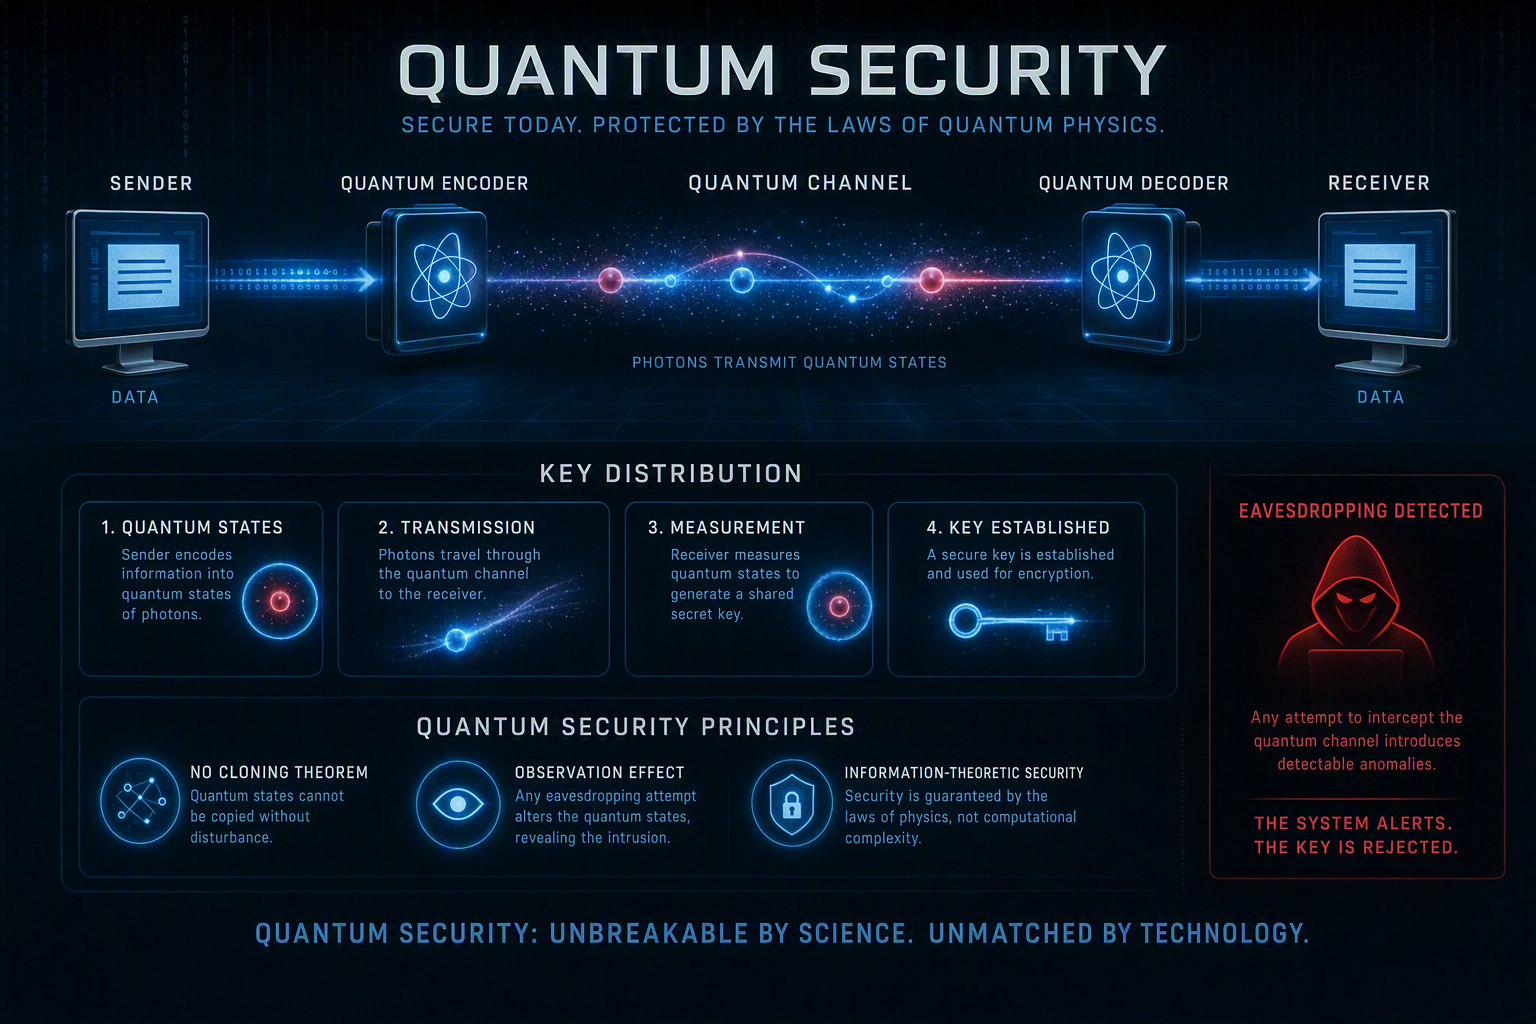
Quantum security generally refers to security technologies that use principles of quantum physics to protect information, communications, or cryptographic keys. It focuses on using quantum-mechanical properties to provide security.
Post-Quantum Security
Post-quantum security is about protecting information, communications, and digital systems against attacks that could become possible with sufficiently powerful quantum computers. Today’s widely used encryption and digital-signature systems rely on mathematical problems that ordinary computers cannot efficiently solve. However, sufficiently capable quantum computers could break some of these systems, potentially exposing sensitive data, compromising digital identities, and undermining trust in software and communications. The important point is that post-quantum security is not about waiting until quantum computers arrive. It is about preparing systems now so that they remain secure in a future where quantum attacks are possible.
Post-Quantum Cryptography
Post-quantum cryptography (PQC) is cryptography designed to remain secure against attacks from future quantum computers while running on conventional computers.
Quantum Key Distribution
Quantum key distribution (QKD) allows two parties to create a shared secret key using individual photons sent across fiber optic cable. Due to its high costs it is mainly suited for highly critical application areas.
Worth Reading
NIST
What Is Post-Quantum Cryptography?
QSECDEF
Post-Quantum Cryptography for Security Architects: Standards, Migration Paths, and Decision Points
EXECUTIVE OFFICE OF THE PRESIDENT U.S.
Execution of the Migration to Post-Quantum Cryptography
Cloudflare
The White House’s post-quantum executive order is an important milestone. It’s time to get to work
PwC
Post quantum cybersecurity – Your path to quantum readines
paloalto
What Is Quantum Security?
CISCO
Quantum-Safe Computing
GSMA
Post Quantum Cryptography
CISA
Post-Quantum Cryptography Initiative
PubMed Central
Post-Quantum Security: Opportunities and Challenges
Spektrum.de
Wie sicher sind unsere Daten vor künftigen Quantenhackern?